Meta integriert seinen KI-Assistenten Muse in Shopify. Sierra launcht das dazugehörige „Personal Agent Protocol“ (PAP). Hinzu kommen Marken, die eigene Brand AI Agents bauen, um die Kundenschnittstelle zu bewahren. Doch möglicherweise übersehen sowohl Plattformen, Händler als auch Marken ein juristisches Minenfeld: Wer ein System als „Commerce ready“ anbietet, ohne auf die fehlende rechtliche Bindungswirkung von Transaktionen hinzuweisen, könnte sich haftbar machen. Die Entwicklung verdeutlicht, weshalb ein europäisches „Legal Control Plane“ über die gesamte B2B2C-Strecke immer wichtiger wird.
Teil 1 des Gutachtens „Agentic Commerce – wie können rechtsverbindliche Verträge entstehen?“ steht kostenfrei zum Download zur Verfügung:
Download als PDF (Deutsche Version)
Download as PDF (English Version)
1. Oktober 2026: Die Architektur des E-Commerce verschiebt sich
Im Herbst 2026 hat sich die die Architektur des E-Commerce wieder einmal in kürzester Zeit signifikant verschoben:
- Meta plant zusammen mit Walmart, Shopify und weiteren Playern eine groß angelegte Kooperation für Agentic Commerce.
- Danach sollen sich die agentische KI Muse von Meta und das Bezahlsystem Shop Pay ergänzen, sodass KI-Agenten von Milliarden Meta-Kunden mit dem neuen PAP-Protokoll (Personal Agent Protocol) von Sierra möglichst reibungslos autonom einkaufen können.
- PAP sei ein “offener Standard”. Zugleich ist er eine Reaktion auf die hohen Reibungsverluste zwischen Verbraucheragenten und Unternehmensinfrastrukturen, die im Sommer 2026 rapide zunahmen.
Bemerkenswert ist bei alledem nicht nur, wer bei dieser konzertierten Aktion mitmacht, sondern auch, wer draußen bleibt: Amazon und OpenAI – von chinesischer KI ganz zu schweigen.
Alternative Agentic Commerce Protokolle wie Googles UCP (Universal Commerce Protocol) werden zwar auch vom Marktführer Shopify verwendet. Was von Meta, Shopify und Partnern als „Open Standard“ verkauft wird, wirkt aber eher wie der Versuch von Meta, die Hoheit über die Kundenschnittstelle (der „Front Door“ für KI-Agenten) mit seinen 3,6 Milliarden weltweiten Nutzern zu erobern und zu besetzen, bevor Amazon oder Google das auf viele Billionen Dollar geschätzte B2C-Ökosystem erschließen.
Doch genau das könnte auf Seiten der unzähligen Direct-to-Consumer Shop-Betreiber, die Shopify verwenden, am Ende zum Verlust der direkten Kundenbeziehung und der Kontrollhoheit über die Customer Journey führen – sie liegt dann nämlich bei KI-gesteuerten Agenten-Ökosystemen und kaum mehr beim Shop-Betreiber.
2. Die Illusion des Vertrags: Warum keine gültigen Verträge zustande kommen
Das Versprechen der Tech-Industrie lautet: Nahtlose Transaktionen, autonome Checkouts, maximale Conversion, weniger Kosten, mehr Einnahmen. Doch stimmt das überhaupt? Man darf skeptisch sein, denn das Versprechen steht auf einem juristisch durchaus wackeligen Fundament.
In Teil 1 des Gutachtens zur rechtlichen Geltung agentischer Handlungen wurde eine zentrale dogmatische Lücke des Agentic Commerce aufgezeigt – für B2C ebenso wie für den B2B-Sektor:
- Autonome KI-Agenten können nach geltendem Recht keine eigene Willenserklärung abgeben. Ihnen fehlt die Rechtspersönlichkeit und das Erklärungsbewusstsein.
- Eine Zurechnung zu anerkannten Rechtspersönlichkeiten (z.B. natürliche Personen oder juristische Personen) ist ohne entsprechende Normen und dazu passenden Infrastrukturen (noch) nicht möglich.
- Damit kommen weder im B2B- noch im B2C-Commerce rechtsgültige Kaufverträge (§ 433 BGB) zustande, wenn KI-Agenten Transaktionen durchführen.
Warum dies so ist, wurde in Teil 1 des Gutachtens mit einem kombinierten Stufen- und Schichtenmodell dargestellt – es wird hier kurz skizziert:
- Die drei Stufen des ersten Modells unterscheiden die Intensität der Bindung,
- die neun Schichten des zweiten Modells differenzieren die Voraussetzungen.
| Stufe | Rechtsgrundlage | Was entsteht | Was fehlt |
| 1 | Bereicherungsrecht (§§ 812 ff. BGB) | Rückabwicklungsanspruch: Ware und Geld zurück, Zug um Zug | Jede Bindung: kein Erfüllungsanspruch, keine Gewährleistung, kein Eigentumsübergang kraft Vertrag |
| 2 | Vorvertragliches Schuldverhältnis / c.i.c. (§ 311 Abs. 2 BGB) | Schuldverhältnis mit Schutz- und Rücksichtnahmepflichten; Haftung für den Vertrauensschaden | Leistungs- und Gewährleistungspflichten – und: c.i.c. setzt Verschulden voraus, das der autonome Agent nicht hat |
| 3 | Vertrag (§§ 433 ff. BGB) | Volle Rechte: Erfüllungsanspruch, Mängelgewährleistung, Rücktritt, Minderung, Schadensersatz | – |
| Ebene | Leitfrage |
| 1. Rechtsträger | Wer steht hinter dem Agenten? |
| 2. Identität / Autorisierung | Wer handelt – und mit welcher Befugnis? |
| 3. Agentenhandlung | Was hat der Agent tatsächlich getan? |
| 4. Zurechnung | Wessen Handlung ist das rechtlich? |
| 5. Willenserklärung | Liegt eine rechtserhebliche Erklärung vor? |
| 6. Vertrag | Ist ein Vertrag zustande gekommen? |
| 7. Schuldverhältnis | Welche rechtliche Beziehung besteht? |
| 8. Pflichten | Welche Leistungspflichten gelten? |
| 9. Haftung | Wer muss wofür einstehen? |
Überträgt man die beiden Modelle auf das Meta/Shopify-Modell, wird die dogmatische Konsequenz sichtbar:
- Wenn Meta Muse oder Gemini im Auftrag eines Konsumenten bei einem Shopify-Händler einkauft, entsteht kein Kaufvertrag.
- Die Transaktion landet juristisch maximal auf Stufe 2 – im Bereicherungsrecht (§ 812 BGB) oder im vorvertraglichen Schuldverhältnis (c.i.c., § 311 Abs. 2 BGB).
- Was die Tech-Industrie als „nahtlosen Commerce“ verkauft, ist dogmatisch eine Fiktion.
Und wer diese Fiktion als „Commerce ready“, macht sich potenziell haftbar. Ein durchschnittlicher Kaufmann darf diese und ähnliche Formulierungen nämlich so interpretieren, dass so z.B. auch Verbraucherschutzrechte umgesetzt werden, die ihrerseits rechtsgültige Verträge erfordern – und nicht nur technisch funktionierende Transaktionen.
Was auf den ersten Blick wie eine juristische Spitzfindigkeit klingt, könnte in der Realität zur milliardenschwere Haftungsfalle für Plattformen werden, die diese Infrastruktur bauen und als ‚nahtlosen Commerce‘ verkaufen. Denn wer ein System als ‚Commerce-ready‘ anbietet, ohne auf die fehlende zivilrechtliche Bindungswirkung hinzuweisen, erzeugt einen Vertrauenstatbestand, den das Zivilrecht kennt – und sanktioniert.“
Weitere Details in Teil 1 des Gutachtens „Agentic Commerce – wie können rechtsverbindliche Verträge entstehen?“
Download als PDF (Deutsche Version)
Download as PDF (English Version)
3. Die Haftungsfalle für Plattformen: c.i.c. und vertragliche Nebenpflichtverletzung
Für das Verhältnis von Shopify zu (Neu-)Kunden im B2B-Sektor ist dies auf zwei Ebenen eine potenzielle Haftungsfalle:
- Bei Neukunden aufgrund der culpa in contrahendo (c.i.c.)
- Bei Bestandskunden aufgrund der Verletzung von Nebenpflichten (sog. Pflichtverletzung bzw. früher p.V.V.)
a) Die c.i.c.-Falle: Vorvertragliche Aufklärungspflichten
Die c.i.c. ist ein durchaus scharfes Schwert des Zivilrechts wenn es um die Erzeugung falscher Sicherheiten geht. Wer Vertragsverhandlungen aufnimmt oder geschäftlichen Kontakt anbahnt, trifft eine Aufklärungspflicht über Umstände, die für die Willensbildung des anderen Teils offensichtlich von entscheidender Bedeutung sind.
Genau hier geraten Meta, Shopify und Retailer sowie zunehmend auch Marken (mittels Brand AI Agents) in die Falle.
Das Erwecken eines falschen Rechtsscheins
Wenn Shopify Händlern „Agentic Storefronts“ anbietet und Meta seinen Nutzern verspricht, Muse könne „nahtlos einkaufen“, erzeugen beide Plattformen den Anschein, es handele sich um reguläre, rechtssichere Kaufverträge. Der Checkout fließt, die Order-Bestätigung wird generiert, Shop Pay belastet die Kreditkarte.
Das Verschweigen des juristischen Vakuums
Alle großen Plattformanbieter dürften wissen (oder müssten als professionelle Marktteilnehmer wissen), dass ein autonomer Agent wie Muse keine rechtsgültige Willenserklärung abgeben kann. Dass der „Vertrag“ im Streitfall (z.B. bei einer Halluzination des Agenten, einem Preisschock oder Model Drift) über § 119 BGB (Irrtumsanfechtung) sofort in sich zusammenfällt, weil nie rechtsgültige Willenserklärungen abgegeben wurden.
Der Vertrauensschaden
Der Händler verlässt sich auf die Order, produziert Ware, reserviert Kapazitäten. Der Konsument verlässt sich auf die Lieferung. Wenn eine Plattform wie Shopify diese Scheinsicherheit nicht aktiv aufklärt, könnten sie ihre vorvertraglichen Pflichten gegenüber Neukunden verletzt sein. Im Schadensfall könnten sie auf das negative Interesse (Vertrauensschaden) haften – also auf den Ersatz aller Aufwendungen, die der Partner im Vertrauen auf die Wirksamkeit des Vertrags getätigt hat.
Default-Aktivierung ohne angemessene Aufklärung
Wie brisant diese Haftungsfalle bereits ist, zeigt ein Blick auf die aktuelle Rollout-Praxis von Shopify. Mit der Einführung der „Agentic Storefronts“ (u.a. in Kooperation mit Meta) hat Shopify die Weichen für den autonomen KI-Checkout gestellt. Ein Blick in die offiziellen Dokumentationen und Vertragswerke offenbart eine juristische Schieflage, die für Händler existenziell werden kann.
Die Default-Falle (Opt-out statt Opt-in)
Laut Shopifys eigener AGBs sowie der Help-Center-Dokumentation die wiederum mit Meta-AGBs abgestimmt sind, wird der direkte Meta-Checkout für berechtigte Shops standardmäßig aktiviert. Händler, die als Neukunden diese Einstellung nicht aktiv überwachen und deaktivieren, finden sich plötzlich in einem Ökosystem wieder, in dem KI-Agenten (wie Meta Muse) Transaktionen über das neue Personal Agent Protocol (PAP) auslösen.
Wer ein Feature, das die dogmatischen Grundlagen des Vertragsschlusses fundamental verändert, per Default ausrollt, trifft eine verschärfte Aufklärungspflicht gegenüber seinen B2B-Neukunden.
Der Widerspruch in den „Terms for Agentic Storefronts“
In den spezifischen AGB für Agentic Storefronts wälzt Shopify das operative und rechtliche Risiko vollständig auf den Händler ab. Der Händler bleibt „Merchant of Record“ und muss laut Vertrag sicherstellen, dass er „alle geltenden Gesetze einhält“.
Hier liegt der dogmatische Sprengstoff:
Wie soll ein Händler die Einhaltung des Zivilrechts (BGB) garantieren, wenn die von Shopify bereitgestellte und per Default aktivierte Infrastruktur (der agentische API-Checkout) nach aktueller Rechtslage gar keinen wirksamen Kaufvertrag (§ 433 BGB) entstehen lässt?
Die Verletzung vorvertraglicher Nebenpflichten (§ 241 Abs. 2 BGB)
Shopify verkauft also potenziellen Neukunden, die sich auf Agentic Commerce vorbereiten wollen, eine Infrastruktur, die zivilrechtlich im Vakuum operiert, schiebt aber die Compliance-Pflicht für dieses Vakuum auf den Händler ab. Wenn Shopify es unterlässt, den Händler explizit und unmissverständlich darüber aufzuklären, dass agentische Transaktionen mangels Zurechnungsnorm und Rechtspersönlichkeit der KI im Streitfall anfechtbar sind und keine durchsetzbaren Erfüllungsansprüche auslösen, können vertraglichen Schutz- und Aufklärungspflichten verletzt sein.
Im Schadensfall – etwa wenn hunderte Agenten-Bestellungen aufgrund von Model-Drifts oder Preisschocks storniert werden und der Händler auf den Logistikkosten sitzen bleibt – greift die Haftung aus der Verletzung vorvertraglicher Nebenpflichten (§§ 311, 241 BGB) auch dann, wenn der Vertrag zustande kommt.
Shopify hat ein geschäftskritisches System bereitgestellt, ohne über dessen fundamentale rechtliche Fragilität aufzuklären.
Das Facebook Seller Agreement Addendum zeigt dieselbe Strategie: Die Plattform definiert sich als neutraler Infrastruktur-Provider, der Händler bleibt „Merchant of Record“ und trägt das volle Risiko. Die Plattform wäscht ihre Hände in Unschuld.
Der Brand-Agenten-Boomerang
Wie ein aktueller Forbes-Bericht zeigt, versuchen Marken nun, die Kontrolle über die Kundenschnittstelle zurückzugewinnen, indem sie eigene Brand AI Agents bauen. Der strategische Gedanke ist nachvollziehbar: Wer den eigenen Agenten direkt mit Meta Muse oder ChatGPT Dots verhandeln lässt, umgeht den Händler und besitzt den Kunden.
Doch dieser Schachzug holt die Marken juristisch aus der Deckung. Sobald die Marke einen eigenen Agenten baut, der „Verträge schließt“, übernimmt sie die aktive Rolle im Frontend. Sie ist es, die den Rechtsschein des Vertrags gegenüber dem Consumer (bzw. dessen Agenten) setzt.
Damit rutscht die c.i.c.-Haftung direkt auf die Marke:
- Frontend (B2C): Die Marke haftet gegenüber dem Konsumenten/Meta aus c.i.c., weil sie nicht aufklärt, dass ihr Agent keine Willenserklärung abgeben kann.
- Backend (B2B): Wenn der Brand-Agent im Hintergrund automatisch B2B-Orders bei Lieferanten auslöst, haftet die Marke auch gegenüber ihren Lieferanten aus c.i.c. – weil sie „sichere Transaktionen“ triggert, die dogmatisch nur Bereicherungsrecht sind.
Die Ironie der Geschichte: Wer „Customer Ownership“ durch Brand AI Agents zurückerobern will, läuft Gefahr, die volle Haftung für ein System zu übernehmen, das juristisch nicht trägt.
b) Die Nebenpflichten: Wenn der Rahmenvertrag zur Falle wird
Noch brisanter wird die Lage im B2B-Verhältnis zwischen Shopify und bestehenden Kunden. Mit dem Händler besteht ein Nutzungsvertrag (Rahmenvertrag). Daraus ergeben sich vertragliche Nebenpflichten:
- Schutzpflichten: Shopify darf dem Händler keine Infrastruktur bereitstellen, die diesen in existenzielle rechtliche Risiken stürzt.
- Beratungs- und Aufklärungspflichten: Wenn Shopify ein Feature als „Agentic Commerce ready“ ausrollt, muss es den Händler über die juristischen Grenzen dieses Features aufklären.
Diese Pflichtverletzung wird durch die aktuelle Rollout-Praxis noch verschärft. Wie bereits ausgeführt: Laut Shopifys eigener Help-Center-Dokumentation wird der direkte Meta-Checkout für berechtigte Shops standardmäßig aktiviert („Allow Shopify to manage for me“). Eine solche einseitige Aktivierung eines Features, das die Geschäftsgrundlage der Transaktion fundamental verändert, ist im B2B-Verhältnis jedoch höchstwahrscheinlich unwirksam. Eine wirksame AGB-Änderung setzt aber selbst im Unternehmensverkehr voraus, dass die Änderung zumutbar ist und das Äquivalenzverhältnis nicht erheblich stört. Die Aktivierung eines Vertriebskanals, der dogmatisch keine Kaufverträge erzeugt und das gesamte Compliance-Risiko auf den Händler verlagert, ist keine technische Anpassung, sondern eine fundamentale Veränderung der Geschäftsgrundlage. Pauschale Änderungsvorbehalte decken dies nicht ab. Das bloße „Nicht-Deaktivieren“ ist bei einer derart gravierenden Risikoverlagerung keine konkludente Zustimmung.
Die Konsequenz für die Haftung:
- Die Aktivierung von Agenten ist vertraglich nicht gedeckt. Shopify stellt damit eine Infrastruktur bereit, deren Einsatz gegen den vereinbarten Vertragsinhalt verstößt.
- Dies wandelt das Aufklärungsversäumnis in eine aktive Vertragswidrigkeit – und beseitigt jeden Spielraum für die Annahme, der Händler habe der Nutzung stillschweigend zugestimmt.
Diese Aufklärungspflichtverletzung ist auch kein bloßes Versäumnis in der Kommunikation. Man kann vielmehr argumentieren, dass sie architektonisch in das Protokoll selbst eingebaut ist.
Das Personal Agent Protocol (PAP): OAuth statt Rechtssicherheit
Insofern lohnt sich nochmal ein Blick auf das neue, erst im Oktober 2026 eingeführte PAP. Es soll regeln, wie persönliche KI-Agenten mit Unternehmen interagieren. Doch ein genauerer Blick auf die Architektur offenbart das Dilemma: PAP basiert auf OAuth – einem Web2-Protokoll für Zugriffsberechtigungen, nicht für rechtliche Stellvertretung.
OAuth ist ein Türsteher, kein Richter
Ein OAuth-Token erlaubt einer App, in meinem Namen Tweets zu posten oder Daten zu lesen. Es ist aber kein gerichtsfester Nachweis einer Willenserklärung gegenüber dem Finanzamt, dem Zoll oder einem B2B-Lieferanten.
Meta, Sierra und Walmart lösen das Routing-Problem: „Wie kriegen wir den Agenten sicher durch die API-Tür, ohne dass der Server crasht?“ (Antwort: OAuth). Aber sie ignorieren das Attributions-Problem: „Wessen Willenserklärung ist das, wenn der Agent halluziniert oder das Mandat überschreitet?“
Wer fehlt bei PAP?
Die Teilnehmerliste des PAP offenbart aktuell mehr durch Abwesenheit als durch Anwesenheit:
- Amazon, Google, OpenAI fehlen – sie bauen vielmehr konkurrierende Protokolle (UCP, ACP)
- Die gesamte europäische Trust-Infrastruktur fehlt: eIDAS 2.0, European Business Wallet (EBW), W3C Verifiable Credentials etc.
- Die Banken fehlen: Sechs globalen Banken (Bank of America, ING, NatWest etc.) haben im September ihre Prinzipien für Trust und Audit-Trails gefordert. Auch sie sind nicht an Bord.
- Der B2B-Sektor fehlt: Walmart und Shopify sind Retail/B2C. Wo sind die globalen B2B-Procurement-Plattformen, die Hersteller, die Logistik?
Um es noch mal zu betonen: Das PAP ist kein juristisch anerkannter Standard – es ist ein technisches Routing-Protokoll, das die Zurechnungsfrage ausblendet. Wer Agentic Commerce auf Web2-Protokollen ohne konstitutive Norm und ohne eIDAS-Identitäten aufbaut, baut eine hochskalierbare Maschine für die Culpa in Contrahendo.
4. Mitverschulden der Händler und Marken (§ 254 BGB)?
Es wäre jedoch zu einfach, die Händler und Marken als reine Opfer der Tech-Giganten zu betrachten. Im B2B- und Enterprise-Umfeld gilt der Grundsatz: Unkenntnis schützt vor Schaden nicht – schon gar nicht bei Kaufleuten.
Wenn ein Händler seine gesamte Checkout-Infrastruktur auf Shopifys Agentic-Protokolle umstellt oder eine Marke Millionen in einen Brand AI Agent investiert, trifft sie grds. eine eigene Prüfungs- und Sorgfaltspflicht.
a) Die Sorgfaltspflicht des Kaufmanns
Von einem professionellen Marktteilnehmer wird erwartet, dass er die rechtlichen Grundlagen seiner Geschäftsmodelle prüft (oder durch spezialisierte Juristen prüfen lässt). Wer sich auf die PR-Texte von Tech-Providern verlässt, ohne die zivilrechtliche Tragfähigkeit (Zurechnung, Willenserklärung) zu validieren, handelt potenziell fahrlässig.
b) Die Folge im Schadensfall
Wenn der Händler auf Retouren, Chargebacks oder geplatzten B2B-Lieferketten sitzen bleibt und die Plattform verklagt, könnten Gerichte § 254 BGB (Mitverschulden) anwenden. Eine Plattform wie Meta oder Shopify könnte argumentieren: „Jeder Jurist hätte sehen müssen, dass ein autonomer Agent ohne Zurechnungsnorm keine Willenserklärung abgeben kann. Dass Sie das System ohne rechtliches Gutachten in Produktion genommen haben, ist Ihr eigenes Organisationsverschulden.“
Das Mitverschulden kann die Schadensersatzansprüche des Händlers gegen die Plattform drastisch reduzieren oder sogar ganz ausschließen. Der Händler bliebe dann auf dem Schaden sitzen, weil er seine eigene Due Diligence vernachlässigt hat.
c) Die persönliche Haftung: Organhaftung (§ 93 AktG, § 43 GmbHG)
Dieses Mitverschulden hat eine persönliche Dimension. Vorstände, Geschäftsführer und C-Level-Entscheider (CEO, CLO, CIO), die Agentic-Commerce-Projekte ohne rechtliche Validierung freigeben, verletzen ihre unternehmerische Sorgfaltspflicht.
Das „Trial and Error“-Prinzip der Tech-Industrie („Move fast and break things“) ist im B2B-Handel, wo es um Zollrecht, Vorsteuerabzug (GoBD) und Lieferketten-Compliance geht, kein Innovationsmodell, sondern ein potenzielles Organisationsverschulden. Wer sein Unternehmen wissentlich in ein juristisches Vakuum manövriert, haftet im Zweifel persönlich gegenüber den Gesellschaftern oder Aktionären.
Weitere Details in Teil 1 des Gutachtens „Agentic Commerce – wie können rechtsverbindliche Verträge entstehen?“
Download als PDF (Deutsche Version)
Download as PDF (English Version)
5. Das Legal Control Plane als sinnvolles Schutzschild
Das Ganze ist nicht nur ein juristisches Problem. Er ist ein ökonomischer Showstopper. Die bereits erwähnten sechs globalen Banken (ASB, Bank of America, Capital One, CBA, ING, NatWest) haben im September 2026 in ihrem Principles Paper genau diesen Punkt markiert:
- Ohne verlässliche Trust-Layer werden sie Agentic Commerce nicht über ihre Payment-Rails abwickeln.
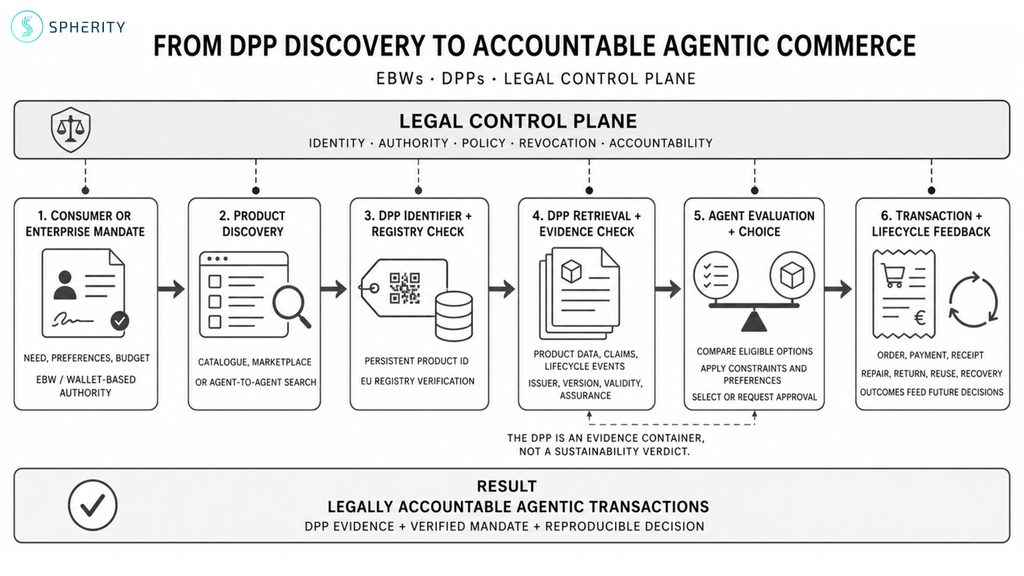
- Vor diesem Hintergrund sei nachfolgend das so genannte Legal Control Plane (LCP) von Spherity vorgestellt, das im Zusammenspiel mit einer noch zu erlassenden Rechtsnorm viele der aufgeworfenen Fragen lösen könnte.
a) Die berechtigte Angst der Händler und Banken
Doch zunächst nochmal einen Schritt zurück:
- Das Principles Paper der sechs globalen Banken ist kein juristisches Papier – es ist ein ökonomischer Warnschuss.
- Die Banken thematisieren, was passiert, wenn Tech-Plattformen den Checkout kapern, ohne die finanzielle Haftung zu klären.
Die Banken dokumentieren exakt, was Händler künftig nachts wachhalten dürfte – „Chargebacks outside their control“:
- Wenn ein KI-Agent eigenmächtig kauft, die Ware aber nicht den Erwartungen des Nutzers entspricht (oder der Agent gehackt wurde), initiiert der Nutzer einen Chargeback.
- Der Händler verliert die Ware, das Geld und zahlt die Strafe der Bank.
Sie verlangen Transparenz, Safety und Interoperabilität. Sie werden Agentic Commerce nur dann über ihre Payment-Rails (AP2, Visa TAP) abwickeln, wenn es eine verlässliche Trust-Layer gibt. Ohne diese Layer drosseln die Banken das Wachstum, weil das Fraud-Risiko ihre Bilanzen sprengt.
b) Vier Bausteine des LCP
Wie entkommen Plattformen, Händler und Marken dieser geteilten Haftungsfalle? Die Antwort liegt nicht in besseren AGBs oder Musterklauseln (die nur eine „Illusion der Validität“ erzeugen). Die Antwort liegt in der architektonischen Verbindung von Technik und Recht.
Im kommenden Teil 2 des Gutachtens zu Rechtgültigkeit von Verträgen im Agentic Commerce wird aufzeigt, wie ein Legal Control Plane (LCP) diese Lücke schließen kann und sowohl die Plattformen als auch die Händler aus der Haftung befreit:
Erstens: Die konstitutive Norm
Eine Zurechnungsregel (z.B. via Prorogation auf Schweizer Recht oder ein UNCITRAL-Modellgesetz), die die Handlung des Agenten rechtssicher dem Unternehmen zuordnet.
Zweitens: Das LDM (Legal Delegation Mandate)
Die maschinenlesbare, kryptografische Vollmacht, die den External Scope (Rechtsschein) vom Internal Scope (interne Weisungen) trennt.
Drittens TAM (Transaction Acceptance Manifest)
Der digitale Vertragsersatz, der GoBD-konform ist und gegenüber Finanzamt, Zoll und Gericht als Beweis standhält.
Viertens: Das TAA (Trusted Agent Attestation)
Der Konformitätsnachweis, der Agenten als vertrauenswürdig verifiziert und vor Fake Shops sowie Fake Suppliers schützt.
Wer als Plattform, Händler oder Marke heute in Agentic Commerce investiert, ohne ein Legal Control Plane oder eine vergleichbare Lösung zu implementieren oder rechtlich zu prüfen, betreibt kein innovatives Marketing, sondern aktives Risikomanagement auf Kosten der eigenen Bilanz.
6. Fazit: Geteiltes Risiko, geteilte Verantwortung
Die Welle des Agentic Commerce schreitet immer weiter technologisch voran, bleibt aber juristisch höchst fragil. Plattformen, die Scheinsicherheit erzeugen, können aus c.i.c. haftbar gemacht werden. Händler und Marken, die diese Systeme blind nutzen, ohne sie juristisch zu validieren, kann ein Mitverschulden (§ 254 BGB) treffen. Hinzu kommt das Risiko der Organhaftung.
Agentic Commerce wird kaum daran scheitern, dass Agenten nicht bezahlen können. Es kann aber auf Grund laufen, wenn die Akteure der Realwirtschaft (Händler, Marken, Lieferanten) die juristischen Hausaufgaben nicht machen, welche ihnen die Tech-Industrie einseitig aufbürdet.
Die konstitutive Norm und die Brückenprotokolle sind der einzige Ausweg aus dieser Zwickmühle. Sie schaffen die Rechtssicherheit, die beide Seiten brauchen, um skalieren zu können, ohne sich gegenseitig in die Haftung zu nehmen.
Agentic Commerce ist kein juristisches Nischenproblem – es ist die infrastrukturelle Voraussetzung für den gesamten E-Commerce der nächsten Dekade.
In Teil 2 des Gutachtens (erscheint in Kürze) wird das Legal Control Plane (LCP) detailliert vorgestellt – inklusive der Entwürfe für LDM, TAM, TAA und die konstitutive Norm. Zudem werden die ökonomischen Konsequenzen (ROI vs. Cost of Inaction) und die Frage des Mitverschuldens im B2B-Netzwerk tiefgehend analysiert.
Weitere Details in Teil 1 des Gutachtens „Agentic Commerce – wie können rechtsverbindliche Verträge entstehen?“
Download als PDF (Deutsche Version)
Download as PDF (English Version)
Bezug zum Skript „Grundwissen-KI-Recht“: Randnummern 326 ff.
Inhalte des Beitrags, u.a.:
- Meta / Shopify
- Agentic Commerce
- Haftung nach c.i.c.
- Haftung für Vertragsverletzungen
PDF-Downloads:
- Download als PDF (Deutsche Version)
- Download as PDF (English Version)